
Низкая цена на услуги центра обеспечения кибербезопасности может выглядеть выгодой для бизнеса. Но если за ней стоит формальный подход к защите, экономия на подрядчике способна обернуться куда более серьёзными расходами после кибератаки.
В кибербезопасности есть одна проблема, которую сложно заметить до первого серьёзного инцидента. На этапе закупки услуги разные подрядчики могут выглядеть практически одинаково: у них есть необходимые документы, лицензии и формально подтверждённое соответствие требованиям. Но за этими документами могут стоять совершенно разные возможности.
Одна команда способна круглосуточно отслеживать угрозы, анализировать вредоносное программное обеспечение, выявлять последовательность действий злоумышленника и определять масштаб компрометации инфраструктуры. Другая может ограничиваться базовым мониторингом и передачей стандартных уведомлений заказчику.
Для закупщика обе компании могут соответствовать формальным требованиям. Однако в момент серьёзной атаки разница между ними становится принципиальной.
Как руководитель компании, которая развивает собственный центр обеспечения кибербезопасности, я вижу в этом одну из системных проблем рынка. Речь не только о стоимости услуг или конкуренции между поставщиками. Вопрос в том, какую модель защиты мы формируем в Казахстане и достаточно ли у нас стимулов для развития сложных технических компетенций.
Когда соответствие требованиям подменяет реальную безопасность
Для многих организаций информационная безопасность до сих пор воспринимается прежде всего как обязательство перед регулятором. Необходимо выполнить требования, заключить договор с профильным подрядчиком, подготовить документы и подтвердить наличие необходимых процессов.
Такой подход понятен: у организации есть бюджеты, сроки и множество других обязательств. Если несколько поставщиков соответствуют установленным условиям, выбор самого дешёвого предложения кажется рациональным.
Проблема возникает тогда, когда цена становится главным критерием, а реальная способность подрядчика расследовать и локализовать сложные инциденты практически не учитывается.
Полноценная киберзащита не сводится к наличию программного обеспечения или наблюдению за потоком событий. За ней стоят квалифицированные аналитики, специализированные инструменты, отработанные процедуры реагирования и постоянное развитие команды.
Например, при обнаружении вредоносной активности недостаточно зафиксировать подозрительное событие. Необходимо установить, каким образом злоумышленник проник в инфраструктуру, какие системы были затронуты, получил ли он доступ к учётным записям, пытался ли закрепиться в сети и сохранились ли каналы и способы повторного проникновения.
Для этого могут потребоваться реверс-инжиниринг, компьютерная криминалистика, проактивный поиск угроз и углублённый анализ инфраструктуры. Это отдельные направления работы, требующие опыта, времени и технических ресурсов.
Если заказчик оплачивает только базовый уровень обслуживания, он не может автоматически рассчитывать на весь этот комплекс возможностей. А если поставщик заявляет о высоком уровне защиты, но не располагает соответствующими специалистами и инструментами, возникает разрыв между ожиданиями и реальными возможностями.
Именно этот разрыв, на мой взгляд, необходимо обсуждать на уровне всей отрасли.
Демпинг, за который платит вся отрасль
Качественные услуги в сфере информационной безопасности имеют объективную стоимость. Квалифицированные специалисты, специализированные программные продукты, лабораторная инфраструктура и регулярное обучение требуют инвестиций.
Поэтому предложение существенно ниже рыночного уровня само по себе не доказывает низкое качество услуги. У компании могут быть эффективные процессы, собственные разработки или другая экономическая модель. Однако заказчику важно понимать, за счёт чего достигается такая цена и какие возможности действительно входят в договор.
Риск возникает, когда низкая стоимость достигается за счёт отсутствия дорогостоящих компетенций, которые необходимы для полноценного расследования инцидентов.
В такой ситуации компании, которые инвестируют в развитие экспертизы, оказываются в заведомо сложном положении. Их расходы выше, поскольку они содержат специалистов, развивают инструменты и поддерживают технические возможности, которые не всегда востребованы ежедневно, но критически важны при сложных атаках.
При закупках, где основным критерием становится минимальная цена, эти инвестиции превращаются в конкурентный недостаток.
В результате рынок рискует попасть в замкнутый круг. Заказчики выбирают более дешёвые предложения, поставщики сокращают расходы на развитие компетенций, а компании, которые пытаются создавать сильные технические команды, вынуждены либо субсидировать их за собственный счёт, либо пересматривать инвестиционные планы.
В долгосрочной перспективе это может привести к сокращению числа специалистов, способных проводить сложные расследования и противодействовать продвинутым угрозам.
Есть ещё один аспект, который редко обсуждается в контексте стоимости услуг, – распределение ответственности при серьёзном инциденте.
Когда коммерческая организация сталкивается со сложной кибератакой, ей необходимы оперативное реагирование, техническое расследование и восстановление безопасной работы систем.
Одинаковые требования не означают одинаковые возможности
При выборе центра обеспечения кибербезопасности заказчику недостаточно проверить наличие лицензии. Важно выяснить, какие задачи подрядчик способен решать, какую часть инфраструктуры он возьмёт под контроль, какими средствами будет выявлять угрозы и кто займётся расследованием, если стандартных сценариев мониторинга окажется недостаточно.
В отдельных закупочных процедурах оценка квалификации поставщика фактически сводится к формальному допуску, после которого предложения сравниваются прежде всего по цене. Но наличие лицензии само по себе не отвечает на вопрос о составе и качестве услуги. Две компании с одинаковым набором разрешительных документов могут предложить совершенно разный объём мониторинга, разные сроки реагирования и разную глубину анализа инцидентов.
В профессиональной дискуссии звучит идея разделить центры обеспечения кибербезопасности на квалификационные категории. Такая система могла бы сделать различия между поставщиками нагляднее. Однако одного категорирования недостаточно: даже при наличии нескольких классов центров у заказчика остаётся вопрос, что именно обязан делать подрядчик по конкретному договору и какие результаты его работы можно проверить.
На мой взгляд, начинать следует с содержания самой услуги. Рынку нужен понятный минимальный стандарт технической спецификации, который заказчик использует при выборе подрядчика и который нельзя произвольно сокращать ради более дешёвого предложения.
Техническая спецификация, которую нельзя урезать
В техническом задании на услуги мониторинга обычно указываются требования к круглосуточному наблюдению, выявлению событий и предоставлению отчётности. Однако иногда заказчик не раскрывает все необходимые детали: какие источники событий должны подключаться, как проверяется полнота мониторинга, что считается инцидентом и какие действия входят в обязанности исполнителя. В результате требования могут быть сформулированы слишком широко, что затрудняет оценку качества услуг.
Минимальная техническая спецификация должна задавать обязательный состав услуги. В ней необходимо определять порядок инвентаризации контролируемых активов, требования к сбору и хранению событий, перечень подключаемых систем и источников данных, правила обработки и эскалации инцидентов, ответственность сторон, сроки реагирования и критерии приёмки. Отдельно нужно фиксировать, кто обеспечивает настройку и актуализацию правил корреляции, работу агентов и проверку качества обнаружения.
Речь не о едином одинаковом договоре для всех организаций. Небольшой компании и оператору критически важной инфраструктуры нужны разные масштабы и глубина защиты. Но должен существовать нижний порог качества услуги, ниже которого предложение уже нельзя считать полноценным мониторингом. С учётом отрасли, цифровой инфраструктуры и уровня риска требования можно расширять, а минимальный набор обязанностей должен сохраняться.
Это позволит сопоставлять поставщиков по существу. Если в техническом задании заранее определены минимальный объём работ и проверяемые результаты, низкая цена остаётся законным конкурентным преимуществом, но уже не может достигаться простым исключением из услуги наиболее трудоёмких и важных действий.
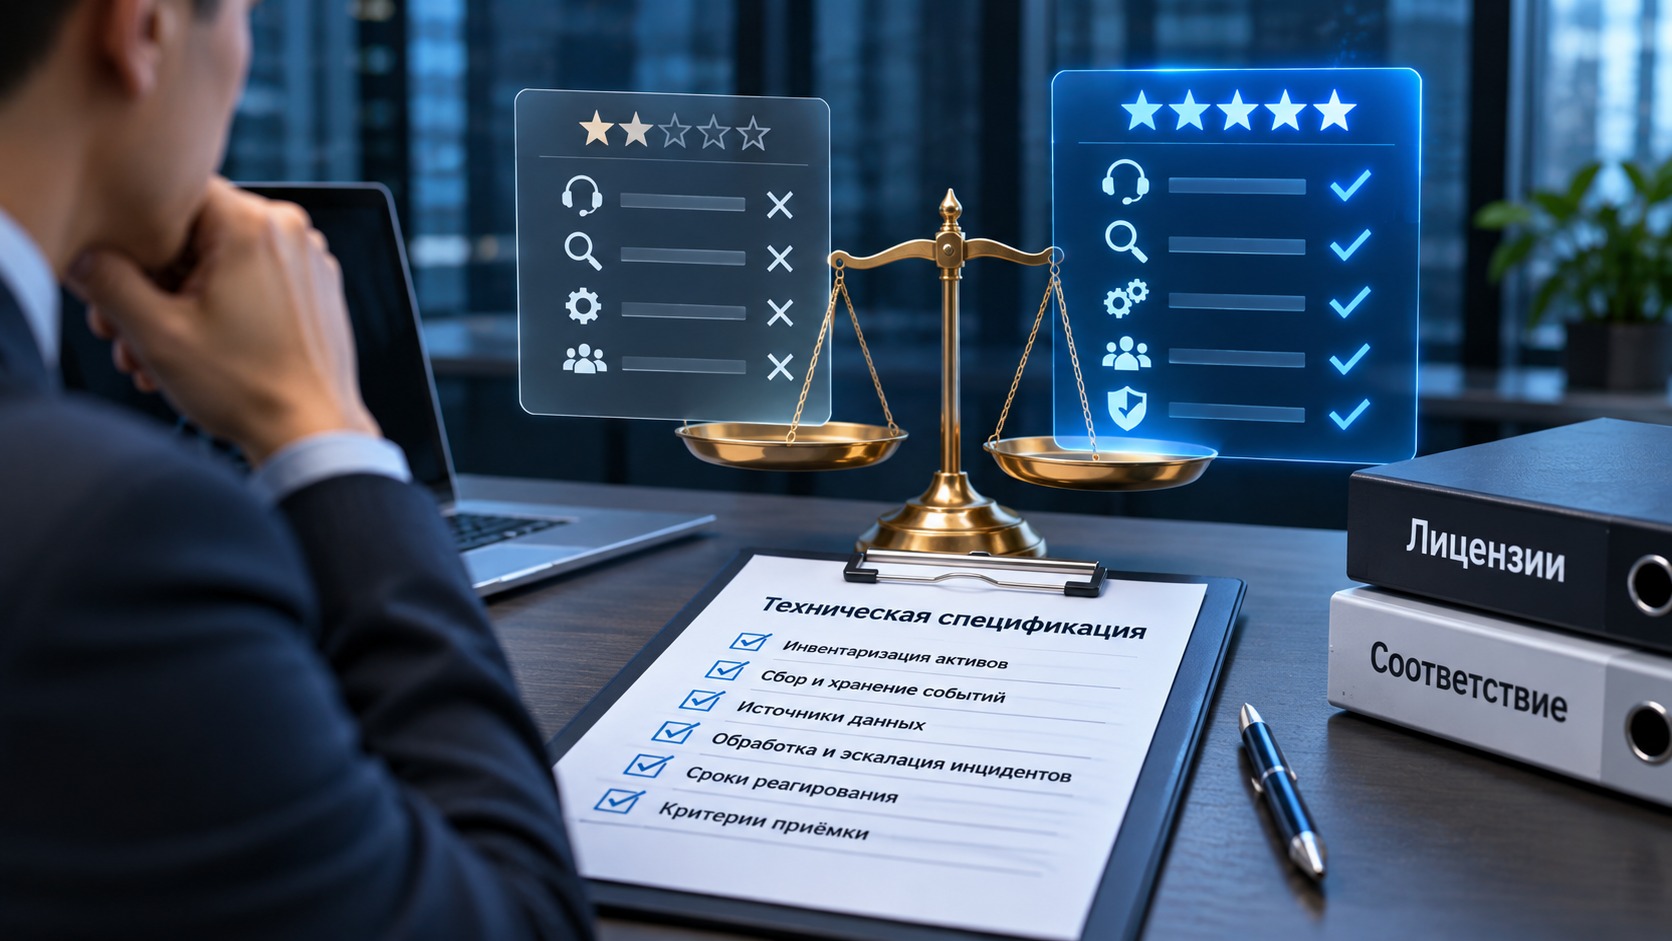
Нельзя защищать инфраструктуру, которую не обследовали
У закупок услуг ЦОК есть ещё одна системная проблема, которая часто проявляется уже после подписания договора. Подрядчику передают перечень серверов, рабочих станций и информационных систем, которые следует поставить на мониторинг. Центр подключает источники событий, настраивает обработку логов и начинает работу. При этом ни заказчик, ни исполнитель не всегда обладают полной и проверенной картиной инфраструктуры.
Например, у компании могут существовать неучтённые внешние сервисы, устаревшие узлы, ошибочные настройки, забытые учётные записи и уязвимости, о которых никто не сообщил команде мониторинга. Если перед подключением не проводились аудит и тестирование на проникновение, а результаты прежних проверок не изучались, часть рисков может вообще не попасть в поле зрения ЦОК.
Возникает опасная ситуация: договор заключён, мониторинг работает, отчёты регулярно поступают заказчику, но защищается прежде всего та часть периметра, которая была описана на старте. Наличие мониторинга само по себе не гарантирует, что вся значимая инфраструктура обнаружена, корректно подключена и охвачена сценариями выявления атак.
Предварительное обследование должно стать обязательным этапом подготовки к оказанию такой услуги. Его содержание зависит от масштаба и риска: это может быть технический аудит, проверка конфигураций, анализ архитектуры, согласованное тестирование на проникновение либо изучение актуальных результатов ранее выполненных проверок. Важно, чтобы до запуска мониторинга стороны зафиксировали известные активы, выявленные риски, ограничения доступности данных и те участки инфраструктуры, полнота контроля над которыми пока не подтверждена.
Такая работа нужна и для качества самого SOC. Понимая реальные слабые места инфраструктуры, аналитики могут точнее определить приоритетные источники событий, настроить правила корреляции, выбрать точки размещения агентов и отделить наиболее опасные сценарии атак от фонового шума. Даже если заказчик пока не готов устранить все обнаруженные уязвимости, сведения о них повышают точность мониторинга и помогают обоснованно расставить приоритеты.
Ни аудит, ни пентест не дают гарантии обнаружения всех уязвимостей. Поэтому обследование необходимо обновлять при существенных изменениях инфраструктуры, а границы ответственности подрядчика документировать. Но отсутствие даже первоначальной проверки делает разговор о полноте защиты во многом предположением.
Комплексная услуга и проверяемая ответственность
Отсюда следует и третий вывод. При оценке поставщика нужно учитывать, способен ли он обеспечить взаимосвязанный набор компетенций: обследование инфраструктуры, аудит, тестирование на проникновение, настройку и развитие мониторинга, работу Blue Team, техническое расследование и реагирование. Все эти специалисты не обязательно должны постоянно находиться в одном подразделении. Существенно, чтобы необходимые компетенции были доступны на согласованных условиях, а ответственность перед заказчиком оставалась прозрачной.
Именно комплексный подход позволяет устранить разрыв между тем, что было найдено при обследовании, и тем, что затем контролирует центр мониторинга. Аудиторы обнаруживают слабые места и пробелы в инфраструктуре, специалисты по тестированию проверяют возможность их эксплуатации, а команда защиты переводит результаты в конкретные сценарии обнаружения и реагирования. Без этой связи каждая услуга существует отдельно и значительная часть полученных знаний теряется.
В договоре также должны быть понятные способы подтвердить качество исполнения: проверка полноты подключённых источников, периодическая оценка покрытия, тестовые сценарии выявления угроз, отчётность по инцидентам, сроки их обработки и корректирующие действия по результатам проверки. Отдельный вопрос заключается в последствиях систематического неисполнения обязательств. Если подрядчик не обеспечивает согласованный уровень услуги, это должно отражаться на его ответственности, а в предусмотренных законом случаях и на возможности участвовать в последующих закупках.
Такая модель не устраняет все риски. Даже сильный поставщик не способен защитить активы, о существовании которых заказчик умолчал, или гарантировать отсутствие инцидентов. Но она позволяет заранее определить, что именно покупает клиент, какие работы выполняются до начала мониторинга и по каким признакам можно оценить результат.
Что изменится для заказчиков и рынка
Предложенный подход прежде всего помогает заказчику принимать более осмысленное решение. Он сравнивает предложения по единому обязательному составу услуги и понимает, за какие дополнительные компетенции платит. Цена сохраняет значение, но перестаёт быть единственным доступным показателем при выборе.
Для поставщиков появляется более честная конкурентная среда. Компании, которые инвестируют в аудиторов, пентестеров, аналитиков Blue Team, инструменты обнаружения и лабораторную инфраструктуру, смогут показать результат этих вложений в конкретных обязательствах и проверяемом качестве работы. Поставщики с иной экономической моделью также сохранят возможность конкурировать, если обеспечат необходимый уровень услуги.
Наконец, минимальная техническая спецификация может дать рынку более понятные правила развития. Поставщик видит, какие компетенции и процессы востребованы заказчиком. Заказчик понимает, какие условия следует проверить до заключения договора. А сама закупка перестаёт сводиться к сравнению лицензий и стоимости ежемесячного мониторинга.
Кибербезопасность должна оцениваться не по цене контракта
Киберугрозы становятся сложнее, а цифровая инфраструктура всё глубже интегрируется в экономику и государственное управление. В таких условиях устойчивость системы безопасности зависит не только от приобретённых средств защиты, но и от качества обследования инфраструктуры, полноты мониторинга, способности аналитиков понимать действия злоумышленника и своевременно принимать технические решения.
Создание таких команд требует времени и инвестиций. Если рынок оценивает подрядчиков преимущественно по формальному наличию лицензии и минимальной цене, стимул развивать сложные технические компетенции снижается.
Поэтому обсуждение качества услуг ЦОК стоит начинать с трёх практических вопросов. Какой минимальный объём работ обязан обеспечить подрядчик? На основании какого обследования он принимает инфраструктуру под защиту? Как проверить исполнение договора и кто отвечает за обнаруженные пробелы? Ответы на них будут полезнее ещё одного формального признака квалификации.
Мы не сможем полностью исключить киберинциденты, но можем сделать выбор подрядчика более осознанным, а его обязательства более конкретными. Тогда у компаний появится стимул вкладываться в аудит, тестирование на проникновение, мониторинг и реагирование, а у заказчиков будет больше оснований судить об услуге по её реальному содержанию.
Потому что в конечном счёте заказчик платит не за наличие договора с центром кибербезопасности. Он платит за способность этого центра помочь бизнесу сохранить работоспособность, данные и доверие клиентов тогда, когда защита действительно проходит проверку на прочность.