
В новостях любого злоумышленника, который получил несанкционированный доступ к системе, часто называют хакером. Но за этим словом могут стоять совершенно разные люди и организации.
Одни взламывают сайты ради денег или внимания, другие работают как полноценные преступные команды с распределением ролей, третьи годами проводят скрытые операции в интересах государства.
Для бизнеса эта разница принципиальна. От того, кто находится по ту сторону атаки, зависят его цели, инструменты, продолжительность операции и то, насколько сложно обнаружить присутствие злоумышленника в инфраструктуре.
Поэтому современного хакера правильнее рассматривать не как единую категорию, а как часть гораздо более сложной экосистемы. При этом у всех участников этой экосистемы есть общая черта: атака, кто бы её ни проводил, проходит одни и те же этапы. И на некоторых из них злоумышленник уязвимее всего.
Первый уровень — отдельные злоумышленники, небольшие группы и часть хактивистских коллективов
Именно их чаще всего замечает широкая аудитория. Они могут использовать псевдонимы, создавать Telegram-каналы, самостоятельно выходить на журналистов, публиковать скриншоты якобы украденных данных и заявлять о своих целях.
Мотивы здесь бывают разными: деньги, желание получить известность, идеологические или политические причины, месть или просто стремление доказать собственные технические навыки.
В этой категории нередко встречаются атаки на сайты, DDoS, дефейсы, кража баз данных и попытки продать полученную информацию. При этом публичность сама по себе не говорит о высоком уровне профессионализма.
Иногда за громким заявлением стоит действительно серьезный взлом. Иногда — попытка привлечь внимание к себе или монетизировать уже известную утечку.
Именно поэтому специалисты по информационной безопасности стараются отделять публичный образ группировки от ее реальных технических возможностей.
Для первого типа можно привести несколько узнаваемых примеров, но важно не приписывать все утечки одной и той же категории злоумышленников. Например, в последние годы громкие инциденты происходили с сервисами, которыми ежедневно пользуются миллионы людей: «Додо Пиццей», СДЭК, «Спортмастером» и другими компаниями.
В подобных случаях в сеть попадали или заявлялись к публикации пользовательские данные, включая контактную информацию и сведения о заказах.
При этом причины инцидентов различались: где-то речь шла о внешней атаке, где-то о компрометации учетных данных или действиях сотрудников. Поэтому сам факт утечки еще не говорит о профессиональном уровне злоумышленника.
Для массового киберкриминала ценность часто заключается не в сложности атаки, а в количестве полученных данных: большую базу можно продать, использовать для социальной инженерии или дальнейших мошеннических схем.
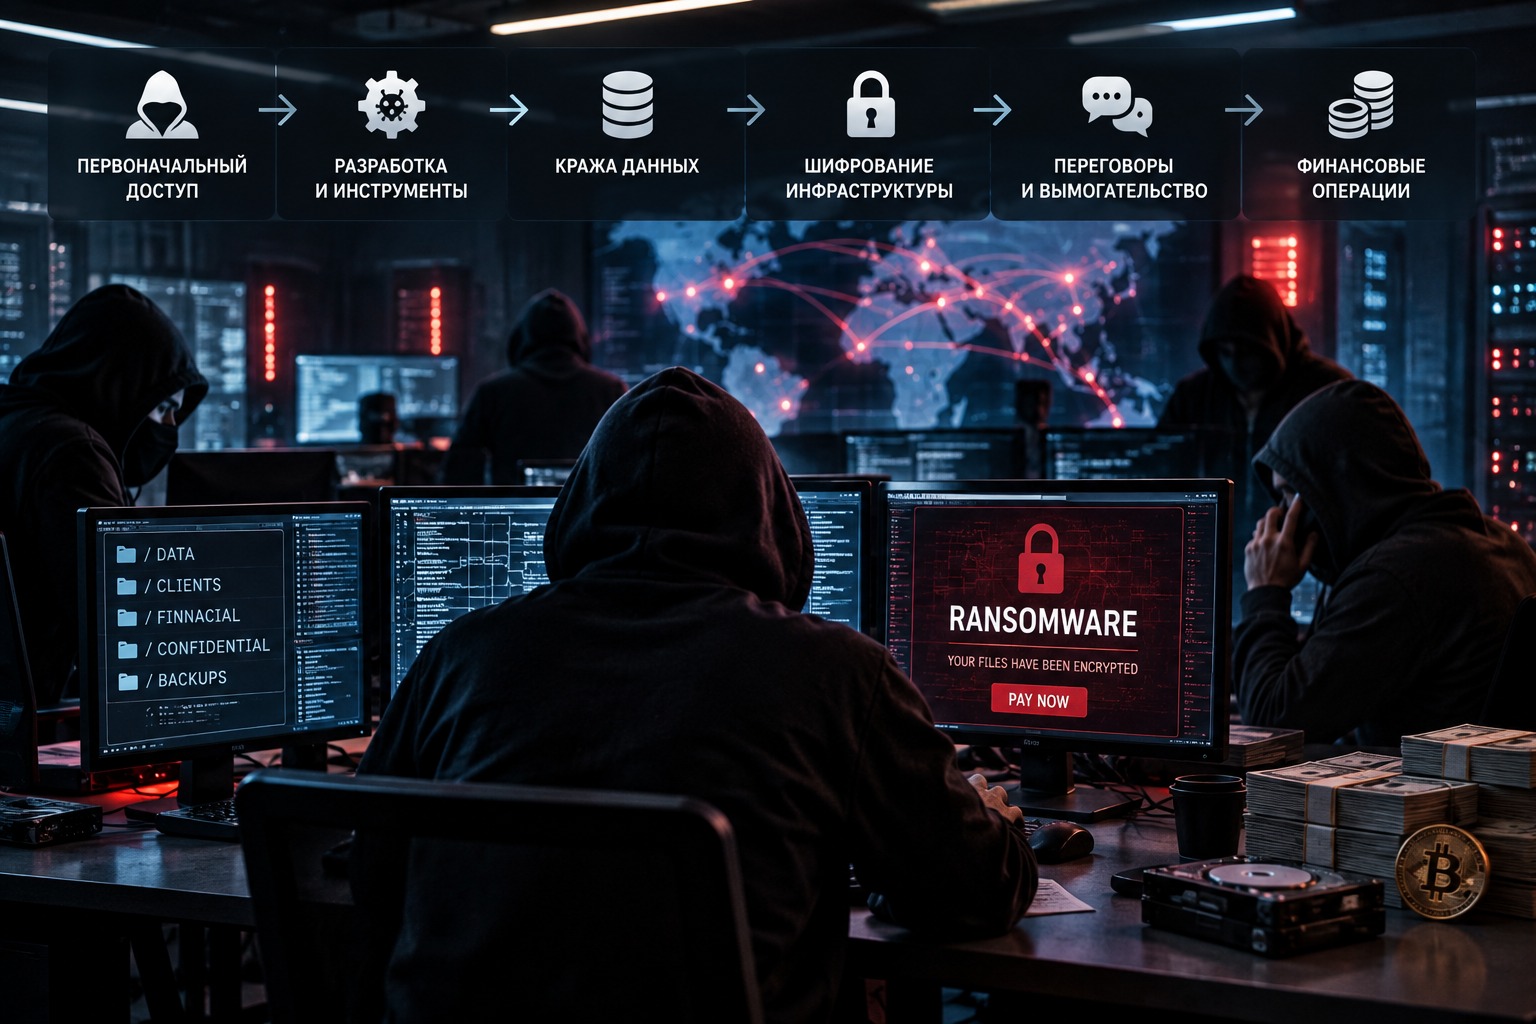
Второй уровень – киберпреступность как бизнес
На следующем уровне находится уже организованный киберкриминал.
Здесь становится заметна принципиально другая модель. Это может быть не несколько энтузиастов, а распределенная команда, в которой разные участники отвечают за получение первоначального доступа, разработку вредоносного программного обеспечения, кражу данных, шифрование инфраструктуры, переговоры с жертвой и финансовые операции.
Например, ransomware-группы могут использовать модель «вымогательство как услуга», привлекая партнеров, которые получают доступ к инфраструктуре жертвы и передают его операторам основной группировки.
В результате человек, который первым проник в корпоративную сеть, может вообще не быть тем, кто впоследствии шифрует данные или требует выкуп.
И эта цепочка работает всё быстрее. По данным отчета Mandiant M-Trends 2026, в 2022 году между первым проникновением и передачей доступа следующей группе обычно проходило больше восьми часов, а в 2025 году – 22 секунды. Пока служба безопасности разбирается с подозрительным событием, доступ к сети может уже оказаться в других руках.
Это важное изменение в понимании киберпреступности. Успешная атака сегодня может быть результатом работы целой цепочки специалистов.
Поэтому попытка защититься только от конкретного вредоносного файла уже не решает проблему. Даже если одна программа будет заблокирована, у злоумышленников могут оставаться другие способы проникновения и закрепления в инфраструктуре. Но и недооценивать файл нельзя: как будет видно ниже, именно в момент его доставки и запуска атакующий чаще всего впервые проявляет себя внутри периметра.
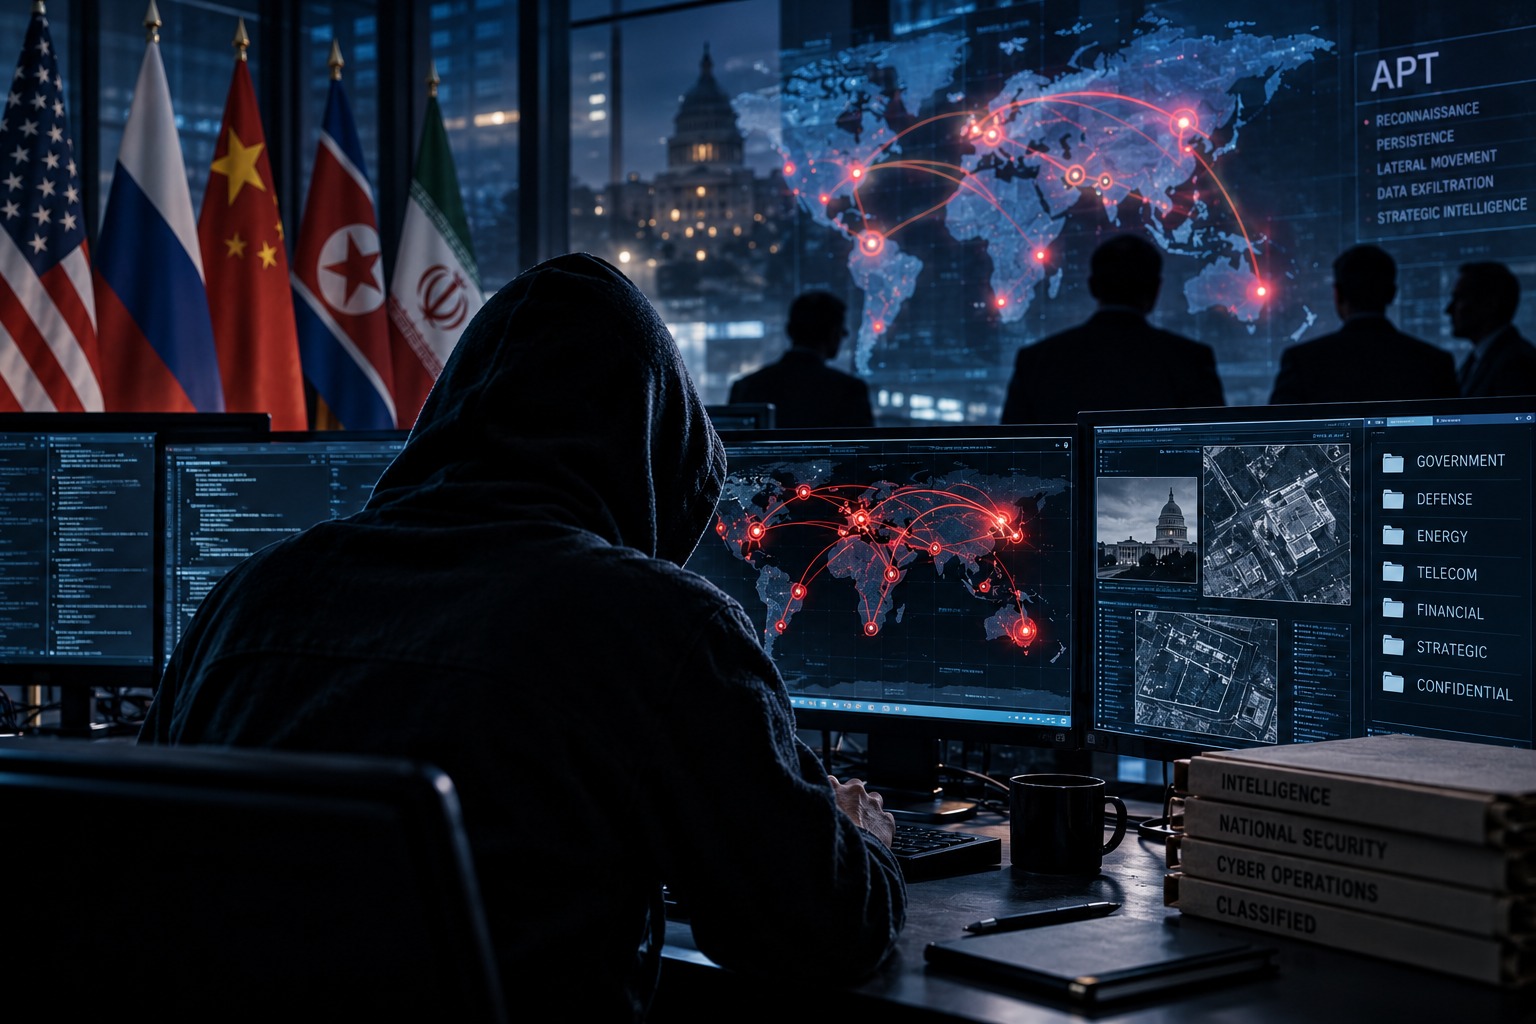
Третий уровень – государственные и связанные с государством группы
Наиболее сложный уровень – APT-группы и другие структуры, связанные с государственными интересами.
APT расшифровывается как Advanced Persistent Threat — «продвинутая постоянная угроза». Само название хорошо описывает принцип работы: речь идет не об одном эпизодическом взломе, а о длительной и целенаправленной операции.
Такие группы могут месяцами или даже годами сохранять доступ к инфраструктуре, постепенно расширяя свои возможности.
Их интересы тоже отличаются от классического киберкриминала. Это может быть разведка, получение доступа к государственным системам, сбор информации о компаниях и технологиях, работа против финансовых, энергетических, телекоммуникационных или оборонных организаций.
Например, MITRE ATT&CK относит APT37 к северокорейской группе кибершпионажа, активной как минимум с 2012 года. APT38 также связывают с Северной Кореей, однако ее деятельность в первую очередь связана с финансовыми кибероперациями. По данным MITRE, группа атаковала банки, финансовые организации, криптовалютные биржи и другие финансовые цели в десятках стран.
При этом есть важная особенность: исследователи не всегда одинаково классифицируют деятельность таких групп. Например, северокорейские кибероперации могут объединяться разными специалистами под более широким названием Lazarus Group. Это показывает, насколько сложной бывает атрибуция кибератак.
Этот же пример показывает, насколько размыты границы между уровнями: государственная группа может заниматься обычной кражей денег, а за вывеской «хактивистов» иногда скрываются операции, связанные с государством.
Почему определить, кто именно атаковал, так сложно
После инцидента первый вопрос бизнеса обычно звучит просто: «Кто нас взломал?»
Но технически это один из самых сложных вопросов.
У злоумышленника может не быть прямого «отпечатка пальца». Он может использовать чужую инфраструктуру, легитимные сервисы, украденные учетные записи и инструменты, которые доступны любому специалисту.
Поэтому вывод об атакующей группе нельзя делать только на основании того, какой вредоносный файл был обнаружен.
Аналитики изучают совокупность признаков: каким способом произошел первоначальный доступ, какие действия выполнял вредоносный код, какие процессы запускались, как программа взаимодействовала с системой, какие файлы и данные представляли интерес, какие серверы использовались для управления зараженной машиной.
Именно совокупность таких признаков позволяет увидеть не просто «вирус», а поведение злоумышленника.
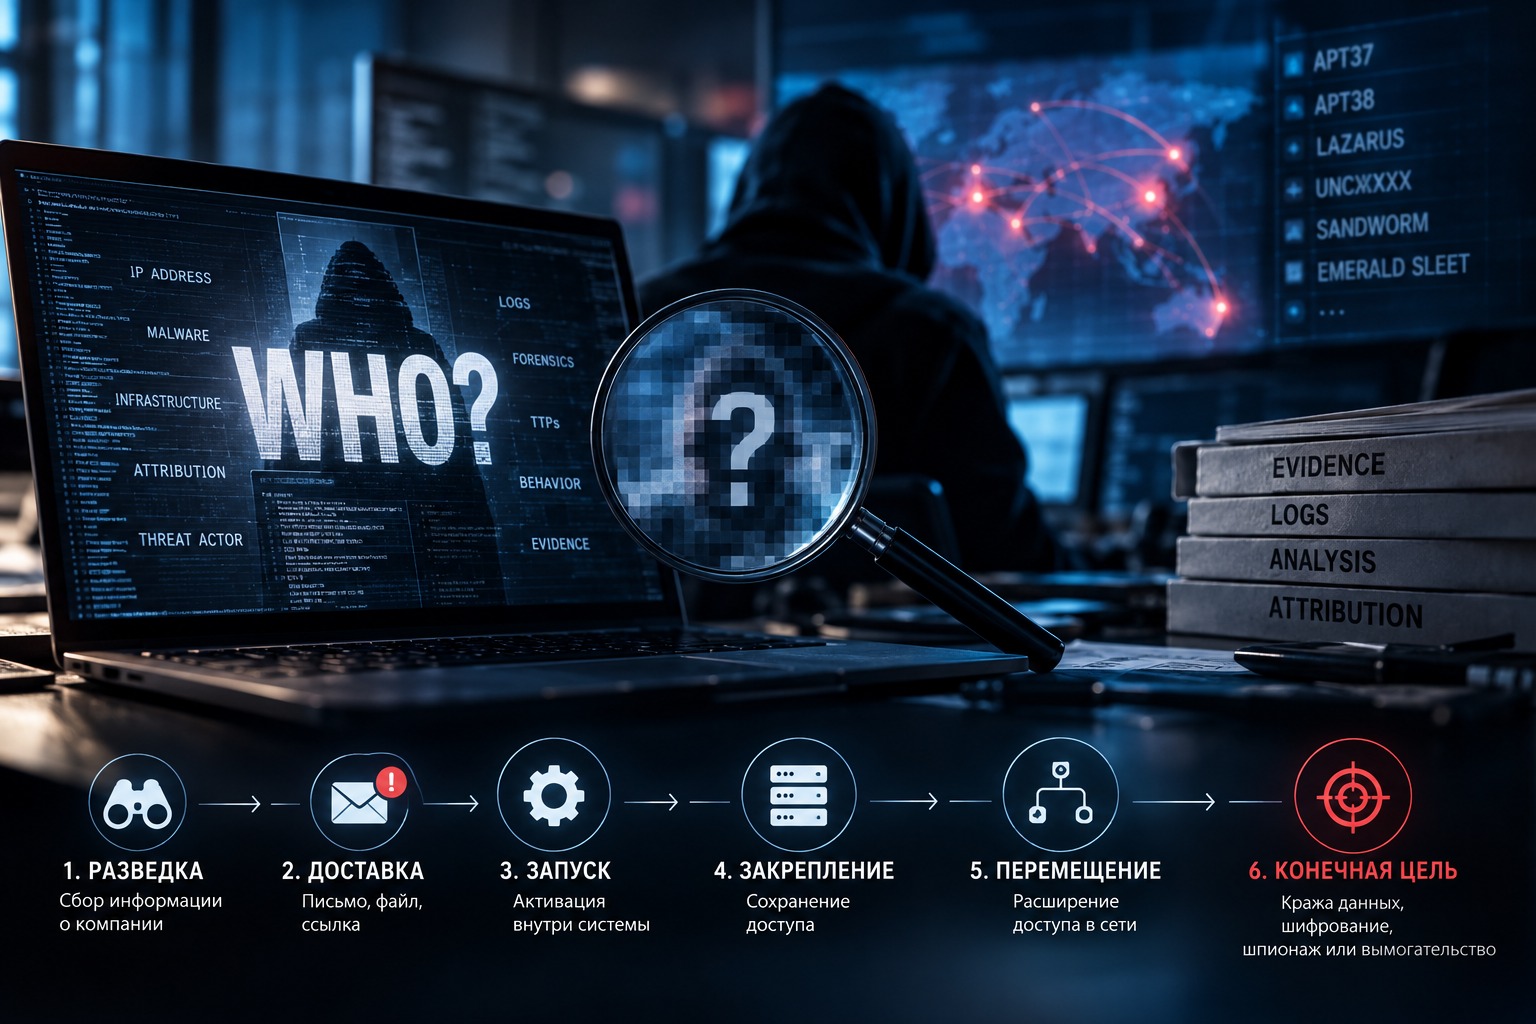
Анатомия атаки: один маршрут, разные игроки и техники
У трех типов злоумышленников разные цели, бюджеты и терпение, но сама атака почти всегда проходит одни и те же этапы. Специалисты называют эту последовательность kill chain — «цепочкой атаки».
Сначала идет разведка: атакующий изучает компанию, ее сотрудников и подрядчиков, причем делает это за пределами ее сети, где помешать ему почти невозможно. Затем вредоносный объект нужно доставить внутрь и запустить. Дальше злоумышленник закрепляется в системе, перемещается по сети и, наконец, делает то, ради чего пришел. Самые важные для защиты этапы — доставка и запуск: здесь атакующий впервые вынужден проявить себя внутри периметра.
Доставка: как файл попадает внутрь
Попасть в компанию можно разными путями: через уязвимый сервис, украденный пароль или звонок сотруднику от имени техподдержки. Но если злоумышленнику нужно запустить свой код на рабочем компьютере, ему почти всегда нужен файл. Он приходит во вложении, по ссылке на «облачный документ», через общую папку с подрядчиком.
Почта остается одним из главных каналов, и в целевых атаках письмо выглядит убедительнее всего. Оно может прийти от реального партнера, чей ящик был взломан, — с настоящим адресом и в продолжение знакомой переписки. Вложение может быть упаковано в архив с паролем из текста письма, и средство защиты увидит лишь закрытый контейнер. Поэтому защите почты уже недостаточно фильтровать спам и сверяться с базами известных угроз: каждый файл нужно запустить в безопасной среде до того, как письмо окажется во входящих. Это касается и файлов, которые приходят другими путями, — проверка должна быть единой, откуда бы файл ни пришел.
Защита электронной почты, например, строится с помощью системы класса Защищенный почтовый шлюз, который обеспечивает блокировку спама, фишинга и нежелательных писем.
Запуск: дать угрозе сработать, но в Песочнице (Sandbox)
После доставки угрозы, она запускается на компьютере или сервере.
Антивирус сравнивает файл с базой известных угроз, и против массовых атак этого достаточно. Но серьезные группы приходят с кодом, написанным или переупакованным под конкретную жертву, — в базах его нет.
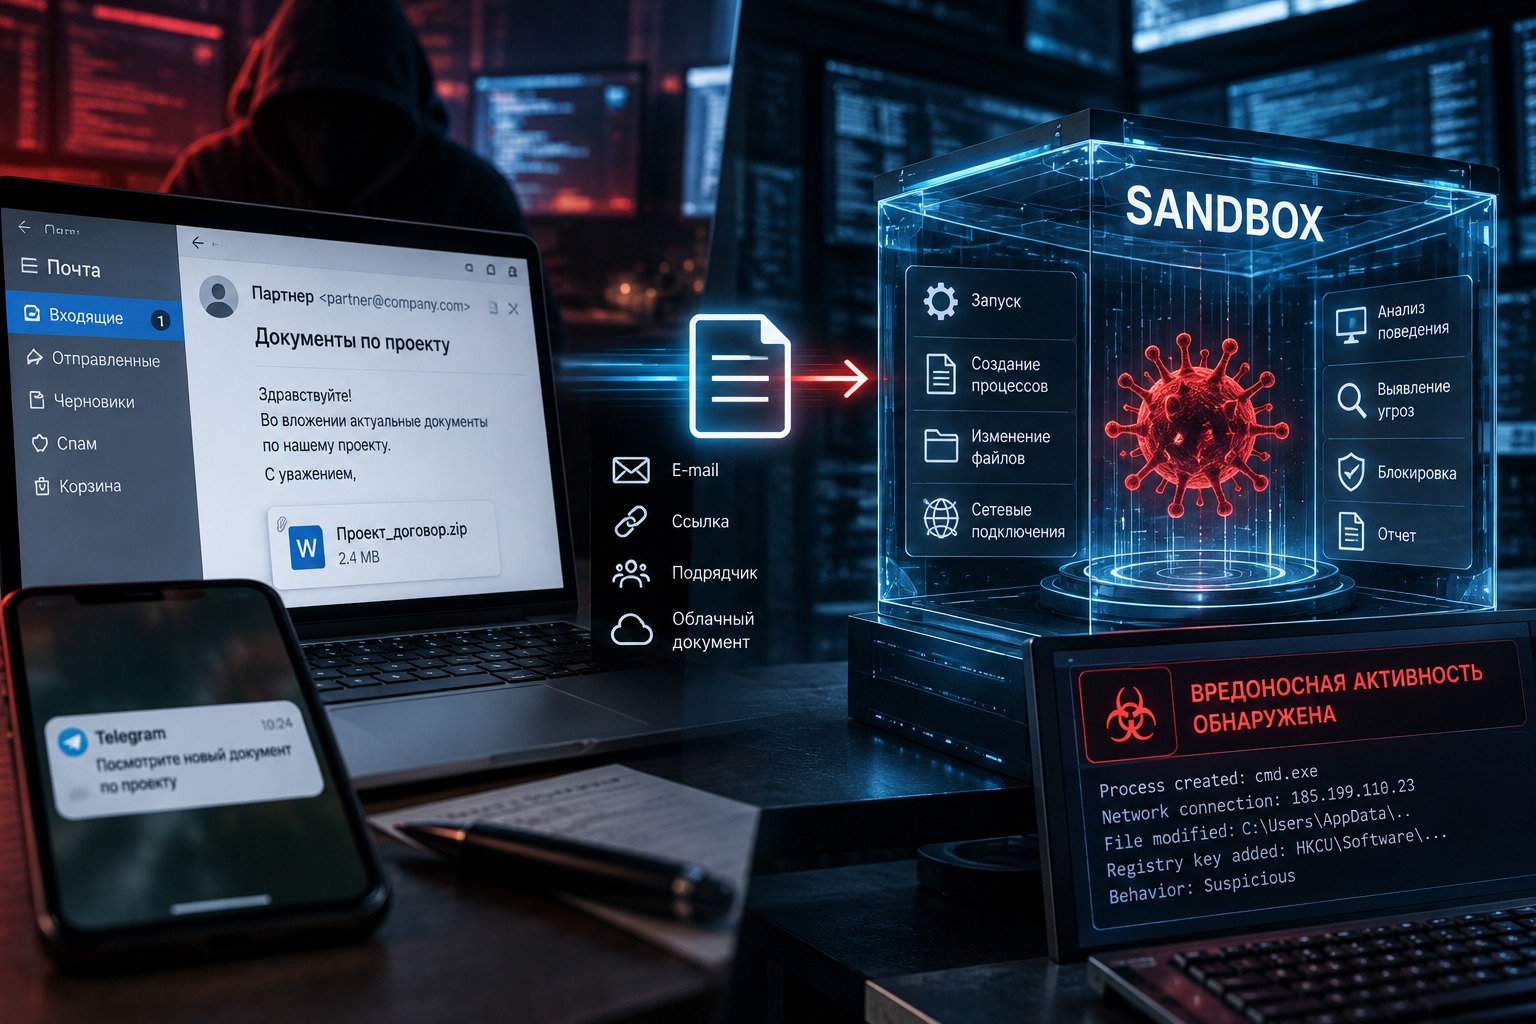
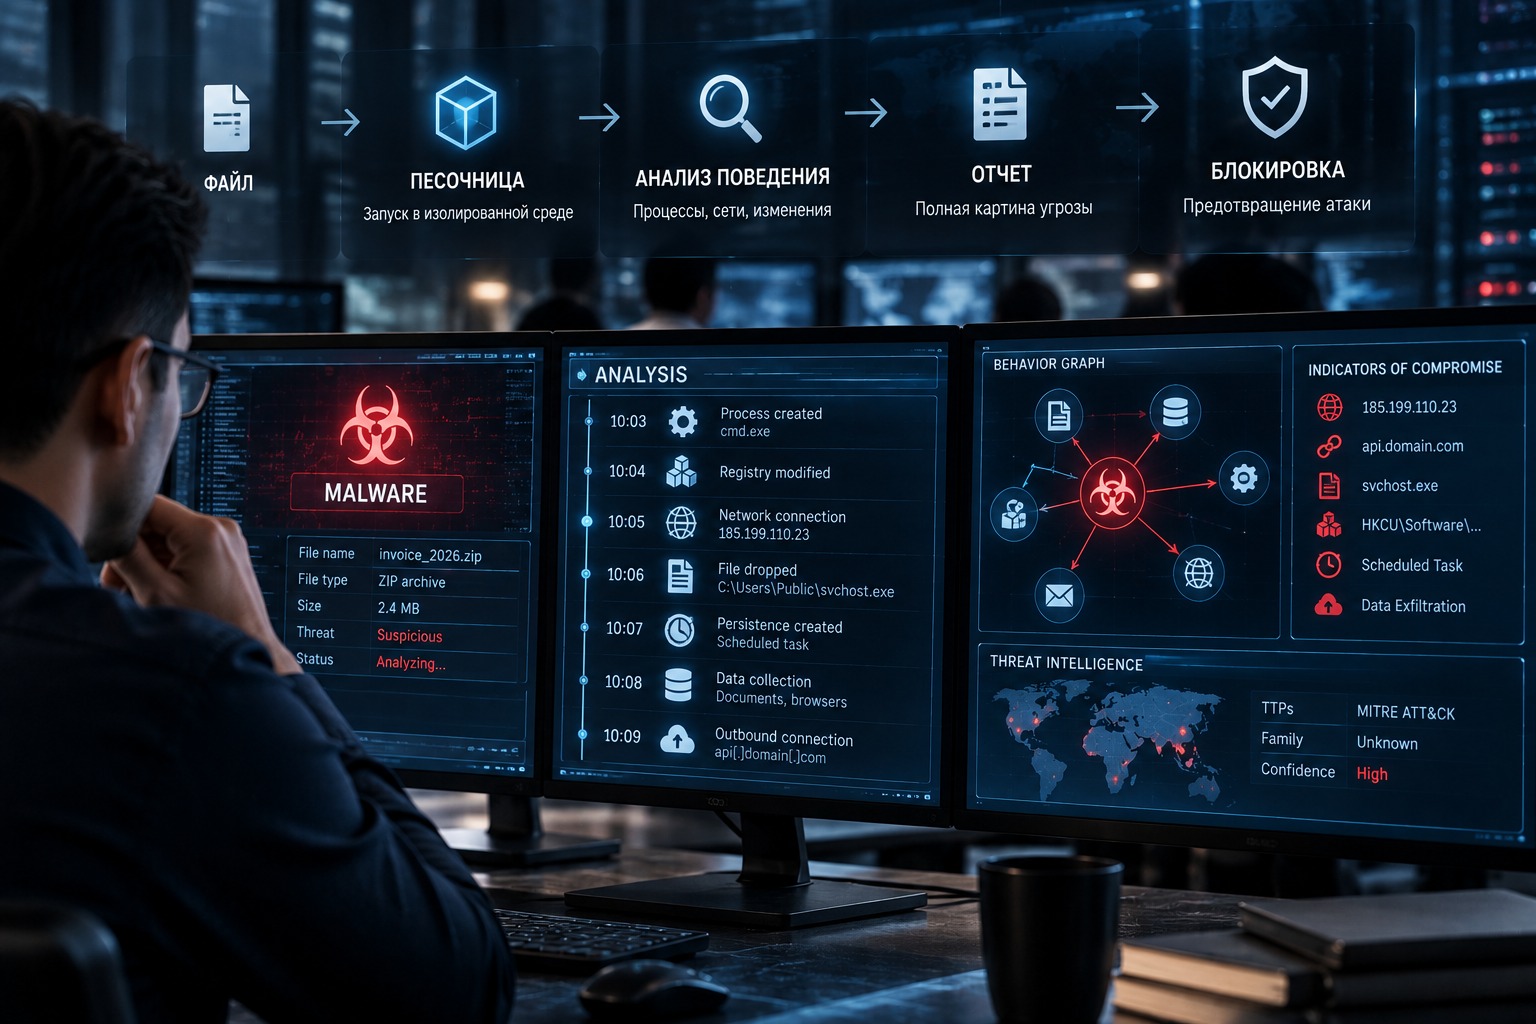
Один из ключевых инструментов защиты на данном этапе наряду с другими решениями – песочница (sandbox), то есть изолированная среда, в которой подозрительный файл можно запустить и изучить без риска для рабочей инфраструктуры.
Система наблюдает за тем, как ведет себя объект после запуска: какие процессы создает, какие файлы изменяет, какие команды выполняет, к каким сетевым ресурсам обращается и пытается ли закрепиться в системе.
Это особенно важно при работе с неизвестным или специально модифицированным вредоносным ПО, которое может не иметь готовой сигнатуры в антивирусных базах. По результатам такого анализа формируется поведенческий профиль объекта, который помогает понять его функциональность, выявить используемые TTP и сопоставить отдельные признаки с известными атаками.
Таким образом, песочница позволяет перейти от простого обнаружения подозрительного файла к полноценному предотвращению и пониманию того, что именно он делает и какую роль может играть в атаке.
Где здесь помогают технологии анализа угроз
Для защиты от сложных атак нужны не только классические антивирусы и средства блокировки. Не менее важен анализ того, что именно делает подозрительный объект внутри системы.
Один из подходов к выявлению сложных угроз – глубокий анализ поведения вредоносных объектов в изолированной среде. В этом случае недостаточно определить, является ли файл опасным. Важно проследить последовательность его действий: какие процессы он запускает, какие изменения вносит в систему, к каким ресурсам обращается и как взаимодействует с внешней инфраструктурой. Такой анализ позволяет восстановить поведение вредоносного объекта и выявить связанные между собой признаки атаки, формируя более полную картину происходящего.
Для расследования сложных атак это принципиальная разница.
Аналитику важно знать не только, что файл оказался вредоносным. Нужно понять, что он пытался сделать.
Какие процессы запускал? Какие изменения вносил? Пытался ли получить дополнительные права? Обращался ли к внешним серверам? Какие действия предпринимал после запуска?
Ответы на эти вопросы помогают восстановить цепочку атаки и сопоставить ее с известными тактиками и инструментами злоумышленников.
От «нас взломали» к пониманию противника
Современная кибербезопасность постепенно уходит от подхода, при котором компания просто наращивает количество средств защиты вокруг своей инфраструктуры. Сегодня не менее важно понимать, с каким противником потенциально приходится иметь дело и как именно он действует. Массовая атака, рассчитанная на быстрое получение денег, требует одного набора мер. Профессиональная киберпреступная группа действует иначе: она может стремиться закрепиться в инфраструктуре, сохранять доступ и возвращаться к нему повторно. А если организация становится целью APT-операции, на первый план выходят постоянный мониторинг, анализ поведения и расследование даже тех событий, которые на первый взгляд могут показаться незначительными.
Поэтому современная защита — это уже не только предотвращение атаки, но и способность обнаружить ее признаки, восстановить ход событий и, при необходимости, определить, кто может стоять за атакой. Последняя задача особенно сложна. Атрибуция не сводится к поиску одного IP-адреса или совпадения фрагмента вредоносного кода. Для обоснованного вывода необходимо сопоставлять множество данных: инфраструктуру злоумышленника, используемые инструменты, последовательность действий, тактики и техники, характер целей и другие признаки.
Песочница дает для этого материал — подробное описание того, что делал файл, — но сам вывод делает аналитик.
Чем сложнее противник, тем меньше он похож на привычный образ «хакера» из новостей.
Чем больше атак остановлено на этапах доставки и запуска, тем меньше работы остается для дорогих и долгих расследований.
Злоумышленники с разным уровнем подготовки отличаются подходами к атаке и поведением внутри сети. Но почти всем в какой-то момент нужно доставить файл и запустить его. Это самый короткий и уязвимый этап, поэтому именно здесь особенно важно усиливать защиту.
В конечном счете, защита от APT-атак начинается не с попытки угадать, кто именно стоит за атакой. Важнее понимать, как действует потенциальный противник, какие этапы атаки он проходит и где его можно остановить. Такой подход позволяет выстраивать защиту не вокруг отдельных инструментов или известных группировок, а вокруг реальных сценариев угроз, делая инфраструктуру устойчивее даже тогда, когда методы злоумышленников меняются.